
【重要】PHPに深刻な脆弱性が発見。WordPressサイトへの影響と確認したいセキュリティ対策
2026年10月21日、Webサイトの運用に広く使われているプログラミング言語「PHP」に、深刻な脆弱性への修正を含むセキュリティアップデートが公開されました。
PHPはWordPressを動かすためにも使われており、多くの企業のホームページに関係する問題です。今回の脆弱性を悪用されると、第三者によってサーバー上で不正なプログラムを実行されるおそれがあります。
弊社でも、今回の発表を受けて自社サイトのPHPバージョンアップを実施するとともに、保守契約をいただいているお客様のWebサイトについても速やかに調査し、必要な対応を進めました。
今回は、PHPの脆弱性に関する概要と、企業が確認しておきたいWebサイトのセキュリティ対策についてご紹介します。
PHPに発見された脆弱性とは?
PHPは、WordPressをはじめとする多くのWebサイトやシステムで利用されているプログラミング言語です。
2026年10月21日、PHPの開発元から、深刻な脆弱性2件(CVE-2026-109618、CVE-2026-109619)を修正したセキュリティアップデートが公開されました。
これらの脆弱性は「PHP2shell」とも呼ばれ、悪用されると外部から不正なプログラムを実行される可能性があります。IPA(情報処理推進機構)やJPCERT/CCも注意を呼びかけています。
今回の脆弱性が修正されたPHPのバージョンは、以下のとおりです。
| PHPの系列 | 修正済みバージョン |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
これらより古いバージョンでは、今回の脆弱性の影響を受ける可能性があります。また、すでに公式サポートが終了しているPHP 8.1以前についても注意が必要です。
ただし、レンタルサーバー会社によっては、利用者がPHPのバージョンを変更しなくても、修正プログラムやセキュリティパッチが適用されている場合があります。
まずは利用中のサーバー会社からの案内を確認することが大切です。
当社でも自社・お客様のWebサイトを調査し、速やかに対応
今回の発表を受け、弊社でも自社サイトのPHPバージョンアップを実施しました。
また、保守契約をいただいているお客様のWebサイトについては、速やかにサーバー環境やPHPのバージョンを確認し、必要な対策を行いました。
あわせて、普段は保守契約を結んでいないお客様からも、セキュリティに関するご相談や対応のご依頼をいただいています。
今回のように、広く利用されているプログラムに深刻な脆弱性が発見された場合、迅速な情報収集と状況に応じた対応が求められます。
Webサイトは、制作・公開して終わりではありません。日頃から管理体制を整えておくことで、こうした問題が発生した際にも、速やかに状況を確認し、必要な対策を講じることができます。
利用しているサーバー会社の対応状況も確認しましょう
今回の脆弱性については、エックスサーバーやさくらインターネット、ConoHa WINGなど、主要なレンタルサーバー会社でも対策が進められています。
サーバー会社によっては、利用者がPHPのバージョンを変更しなくても、修正プログラムやセキュリティパッチが適用される場合があります。
そのため、まずは利用しているサーバー会社の公式案内を確認し、自社の環境で追加の対応が必要かどうかを判断することが大切です。
「普通に表示されているから大丈夫」とは限りません
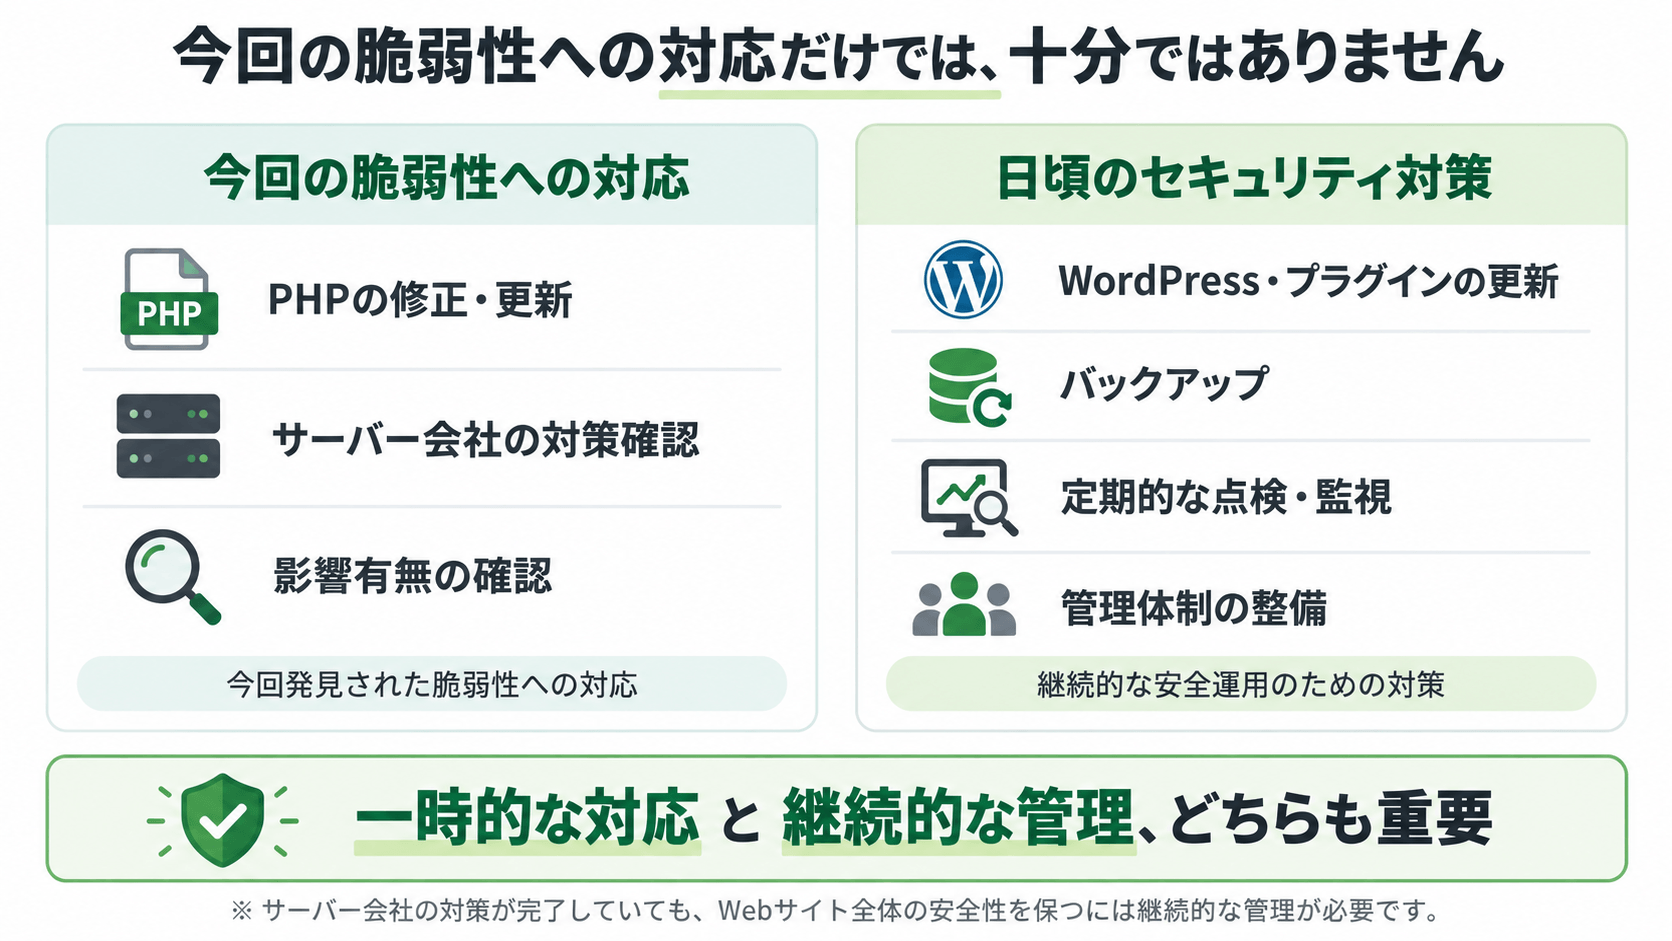
今回のPHPの脆弱性については、各サーバー会社でも対策が進められています。しかし、今回の問題への対応が完了したからといって、Webサイト全体のセキュリティ対策が万全になったわけではありません。
実際に、近年は弊社にもWebサイトの乗っ取りや不正アクセスに関するご相談が寄せられています。
ホームページが乗っ取られ、まったく関係のない通販ページに書き換えられていたケースもありました。また、サーバー内に不審なファイルが設置されていたケースも確認しています。
Webサイトへの攻撃というと、個人情報を大量に扱う企業やECサイトが狙われるイメージがあるかもしれません。
しかし、攻撃者の目的は、必ずしもその企業の情報を盗むことだけではありません。
乗っ取ったサイトを偽の通販サイトやフィッシングサイトの設置場所として利用したり、別の攻撃の踏み台にしたりする場合もあります。
つまり、会社案内だけのホームページであっても、攻撃の対象になる可能性があるのです。
さらに、Webサイトが通常どおり表示されていても、内部に不正なファイルが設置されているなど、被害に気づきにくいケースもあります。
アクセス数が少ないサイトほど安全というわけではなく、管理や点検が行われていなければ、不正な状態が長期間見過ごされるおそれもあります。
中小企業も無関係ではない「サプライチェーン攻撃」
セキュリティ対策が必要なのは、自社を守るためだけではありません。
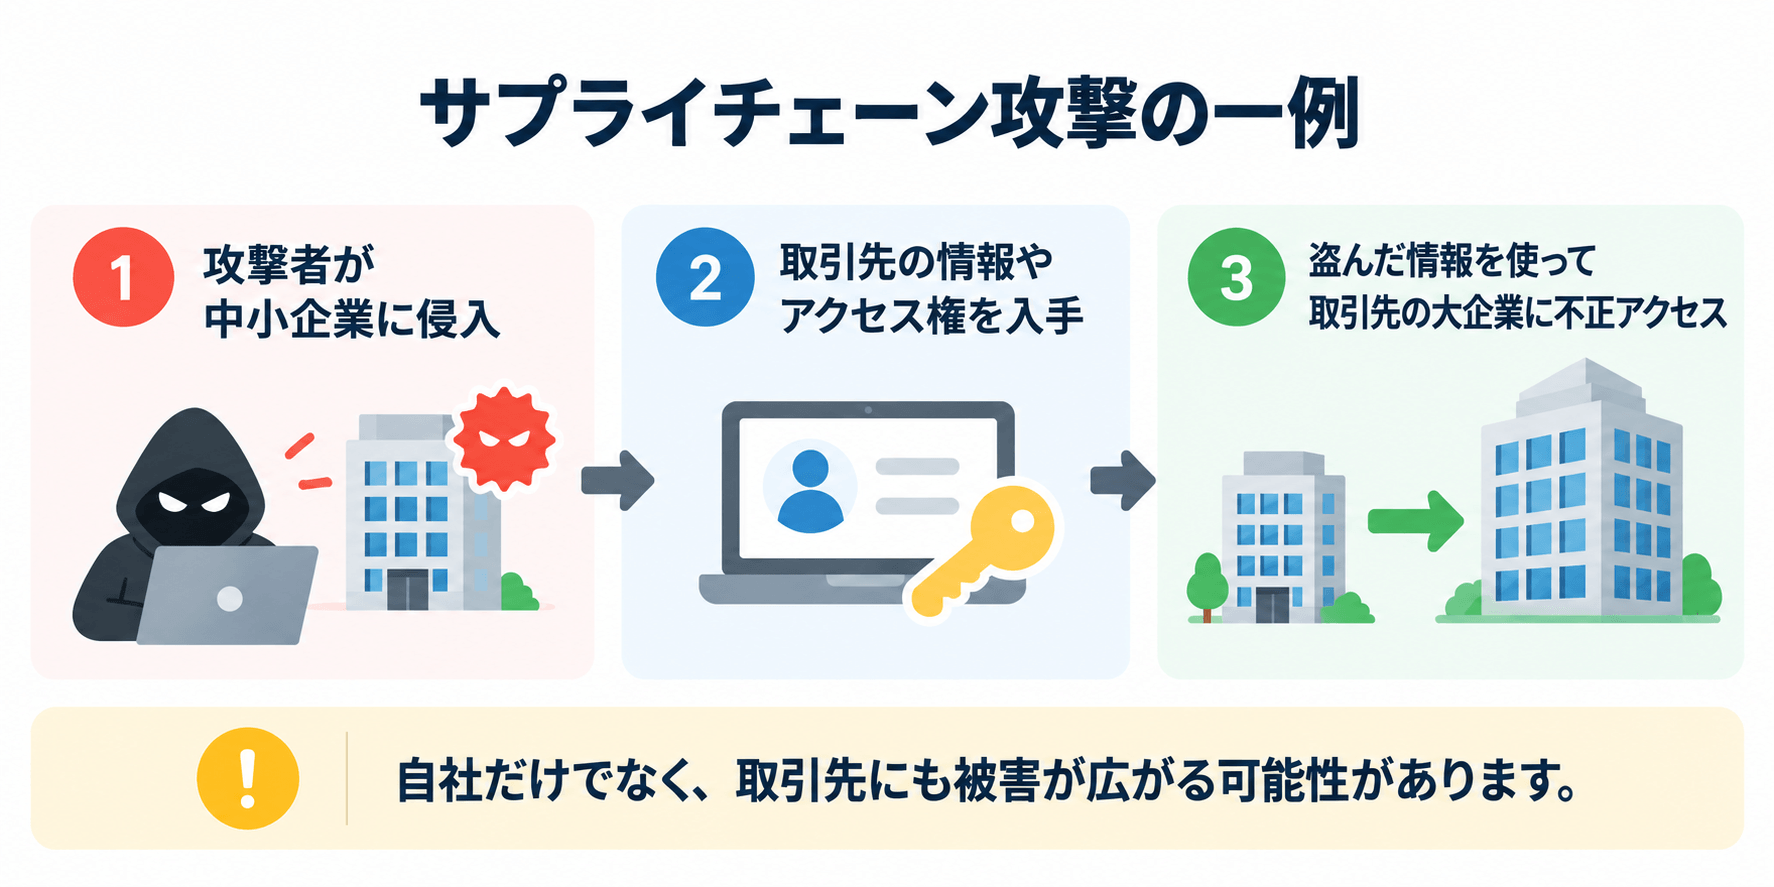
近年は、取引先や委託先などを経由して、別の企業や組織への侵入を狙う「サプライチェーン攻撃」も問題になっています。
例えば、大手企業から業務を委託されている中小企業がサイバー攻撃を受け、取引先のシステムにログインするためのIDやパスワードが盗まれたとします。
攻撃者がその情報を使って大手企業のシステムに不正アクセスすると、中小企業だけでなく、取引先にも被害が広がる可能性があります。
こうした攻撃は、企業の規模にかかわらず、取引関係のある企業全体に影響を及ぼす可能性があります。
今回のPHPの脆弱性が、そのままサプライチェーン攻撃につながるというわけではありません。しかし、日頃からセキュリティ上の弱点を放置しないことは、取引先を含めた安全性を守るためにも重要です。
Webサイトを安全に運用するために確認したいこと
今回の脆弱性に対応できたとしても、それだけですべてのセキュリティリスクがなくなるわけではありません。
特にWordPressサイトでは、PHPだけでなく、WordPress本体やテーマ、プラグインなど、複数の要素を適切に管理する必要があります。
企業のWeb担当者の方は、次の項目を確認してみてください。
- PHPのバージョン・対策状況:サーバー会社の案内を確認し、必要な更新や対策が行われているか
- WordPress本体・プラグイン・テーマ:古いバージョンや使用していないプラグインが放置されていないか
- 管理画面のセキュリティ:不要な管理者アカウントや、推測されやすいパスワードが残っていないか
- バックアップ:定期的に取得され、万が一の際に復旧できる状態になっているか
- 不正アクセスの確認:不審なファイルや予期しない変更がないか
- 保守・管理体制:誰が更新や点検を担当し、問題発生時に誰へ連絡するか決まっているか
なお、PHPやWordPressをバージョンアップすると、古いテーマやプラグインが新しい環境に対応できず、Webサイトに不具合が発生する場合があります。
例えば、ページのレイアウトが崩れたり、お問い合わせフォームが正常に動作しなくなったり、場合によってはサイトが表示されなくなるケースもあります。
そのため、特に長年更新していないサイトでは、事前にバックアップを取得し、テーマやプラグインとの互換性を確認したうえで、慎重に対応することが大切です。
Webサイトは公開後の継続的な管理も大切です
Webサイトは、制作して公開すれば終わりではありません。
今回のPHPのように、利用しているプログラムやシステムに新たな脆弱性が発見されることは、今後も起こり得ます。
大切なのは、問題が起きてから対応するだけでなく、日頃から適切に更新・点検できる体制を整えておくことです。
「自社サイトのPHPバージョンがわからない」
「制作してからほとんど更新していない」
「保守を依頼できる会社がない」
そんな場合は、ぜひ一度ご相談ください。
弊社では、WordPressサイトの更新や保守、セキュリティに関するご相談を承っています。
ご相談や初期確認は無料です。
現状を確認したうえで、必要な対応や費用が発生する作業については、事前にご案内いたします。
自社サイトのセキュリティに少しでも不安がある方は、まずはお気軽にお問い合わせください。
参考情報
- IPA:PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)
- PHP公式:2026年のセキュリティリリース情報
- エックスサーバー:PHPの脆弱性への対応
- さくらインターネット:PHPの脆弱性への対応状況
- ConoHa WING:PHPの脆弱性への対応
- IPA:2024年度 中小企業における情報セキュリティ対策に関する実態調査
※本記事は2026年10月27日時点の公表情報に基づいています。利用するサーバーやシステムによって必要な対応は異なります。


